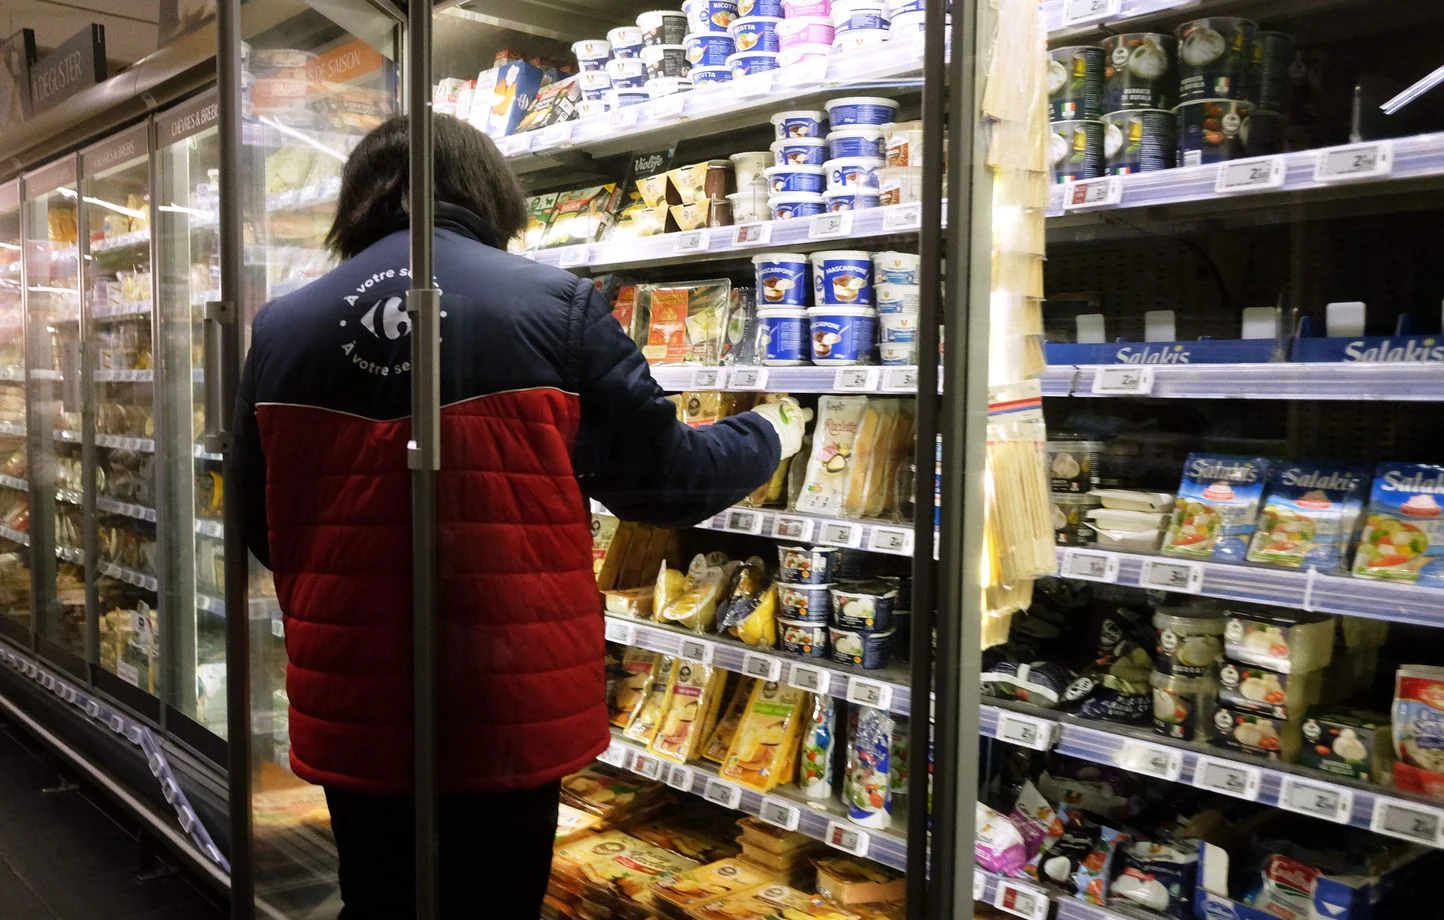
Le Quai d’Orsay a reçu mardi l’ambassadeur d’Iran en France après avoir accusé Téhéran d’être à l’origine d’une cyberattaque qui a déréglé les installations frigorifiques de centaines de supermarchés français. Selon les informations, l’entretien s’est tenu avec le secrétaire général du ministère. Paris avait annoncé la convocation la veille, au moment de rendre publiques les conclusions de ses services sur l’origine de l’attaque.
Le ministre français des Affaires étrangères, Jean-Noël Barrot, a prévenu que Paris pourrait riposter dans le cyberespace. « Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d’Iran », a déclaré le ministre des Affaires étrangères français, Jean-Noël Barrot.
Les systèmes de réfrigération d’environ 700 sites de la grande distribution ont été ciblés, selon l’Agence nationale de la sécurité des systèmes d’information. L’agence recense au moins 15 départs de feu. Le ministère de l’Europe et des Affaires étrangères estime les seules pertes de denrées à plusieurs dizaines de millions d’euros.
Dès le 12 octobre, les distributeurs ont fait état de ruptures de la chaîne du froid. Le Groupement Les Mousquetaires, qui exploite l’enseigne Intermarché, a indiqué à Reuters avoir jeté les aliments conservés dans les équipements touchés pour éviter un risque sanitaire. La Coopérative U a également confirmé que plusieurs de ses magasins avaient été atteints.
Les indices publiés par Paris
Les appareils visés pilotent la production de froid dans les magasins, notamment en réglant les cycles de dégivrage. Selon les services français, les réglages ont été modifiés pour faire monter la température. L’agence de cybersécurité a diffusé dès le 12 octobre des consignes de protection destinées aux exploitants. Les autorités ont aussi recensé des victimes en dehors de la grande distribution, dont plusieurs boucheries et un abattoir.
Le rapport publié le 9 novembre par le Centre de coordination des crises cyber (C4) désigne l’unité Shahid Kaveh comme exécutante. Il la rattache au centre électronique et cyber du Corps des gardiens de la révolution islamique, que les services français identifient comme le commanditaire présumé.
Selon le rapport, l’infrastructure informatique utilisée dans l’attaque a aussi servi, à la même période, à repérer des équipements industriels selon des méthodes déjà associées à Shahid Kaveh. Les enquêteurs ont relevé l’emploi d’un outil de repérage qu’ils avaient déjà observé dans des opérations de l’unité. Ils disent avoir retrouvé des traces d’usage du persan et constaté que CyberbanNews, un canal qu’ils associent à l’unité, avait relayé l’affaire dès le 13 octobre. Le C4 fonde son imputation sur le recoupement de ces quatre indices.
L’entreprise de cybersécurité Sekoia a documenté séparément le dérèglement des appareils Danfoss qu’elle a étudiés. Dans son analyse publique du 10 novembre, elle indique que l’attribution française concorde avec l’une des hypothèses qu’elle avait examinées à la mi-octobre, celle d’un acteur lié à l’Iran. Son étude corrobore le dérèglement des équipements. L’identité du commanditaire demeure une conclusion des autorités françaises, sans confirmation indépendante publique.
L’attribution française porte sur l’attaque d’octobre en France. Sekoia relève des similitudes avec les incidents frigorifiques de début novembre et envisage qu’un même groupe ait pu mener les deux opérations. Ce rapprochement reste une hypothèse.
Téhéran rejette l’accusation française
Jean-Noël Barrot, ministre français de l’Europe et des Affaires étrangères, a indiqué que le Quai d’Orsay avait exprimé à l’ambassadeur sa « plus vive protestation ». Dans sa déclaration du 9 novembre, le ministère qualifie l’opération de campagne de sabotage et estime qu’elle contrevient au droit international ainsi qu’aux principes de conduite responsable des États dans le cyberespace adoptés aux Nations unies.
Le 10 novembre, le ministère iranien des Affaires étrangères a rejeté catégoriquement l’accusation dans un communiqué publié sur les réseaux sociaux. Il a nié l’implication de l’Iran et jugé infondées les accusations du gouvernement français.
La veille, le parquet de Paris a annoncé l’ouverture d’une information judiciaire visant des cadres de Shahid Kaveh et a requis des mandats d’arrêt internationaux. L’instruction porte notamment sur des atteintes présumées à des systèmes informatiques en bande organisée. Le parquet retient la circonstance aggravante d’actes qui auraient été commis dans le but de servir une puissance étrangère.
Le Conseil décide à l’unanimité
Paris entend proposer des sanctions contre des personnes et des entités iraniennes qu’il estime impliquées dans l’attaque d’octobre ou dans d’autres activités informatiques malveillantes. Le 9 novembre, Jean-Noël Barrot a évoqué le recours aux sanctions avec Kaja Kallas, haute représentante de l’Union européenne pour les affaires étrangères et la politique de sécurité, en marge de la réunion des ministres des Affaires étrangères du Groupe des Sept à Paris.
Le 10 novembre à Bruxelles, Anouar El Anouni, porte-parole du service diplomatique de l’Union, a exprimé la solidarité européenne avec la France et pris acte de l’attribution française. Il a indiqué que des travaux sur de nouvelles sanctions contre les cyberattaques étaient en cours et que la réponse européenne ferait l’objet de discussions avec les États membres.
Le régime européen, établi en 2019, permet de sanctionner les personnes et les entités impliquées dans des cyberattaques ayant des effets importants et constituant une menace extérieure pour l’Union ou ses États membres. Pour apprécier ces effets, le cadre prévoit notamment de tenir compte de l’ampleur des perturbations, du nombre de personnes ou d’entités touchées et des pertes économiques.
En vertu de l’article 6 de cette décision, un État membre ou la haute représentante peut proposer un ajout à la liste. Le Conseil de l’Union européenne statue à l’unanimité et communique les motifs de l’inscription aux personnes ou aux entités visées, qui peuvent présenter des observations. Le texte distingue cette procédure de l’attribution de l’attaque à un État tiers, qui relève d’une décision souveraine de chaque État membre.
Le précédent Emennet Pasargad
Le 16 mars 2026, le Conseil a inscrit la société iranienne Emennet Pasargad sur cette liste. Parmi les motifs retenus figurent le piratage de la base d’abonnés de Charlie Hebdo, dont le contenu a été mis en vente, et une opération qui a perturbé la diffusion de publicités pendant les Jeux olympiques de Paris en 2024. Le Conseil cite également le piratage d’un service d’envoi de messages en Suède.
Les services français rattachent Emennet Pasargad à Shahid Shoostari, l’unité qu’ils mettent en cause dans les affaires Charlie Hebdo et Paris 2024. Selon le rapport du C4, Shahid Shoostari et Shahid Kaveh dépendent toutes deux du centre électronique et cyber des gardiens de la révolution.
La décision du 16 mars s’est accompagnée d’un règlement d’exécution publié le même jour. Les avoirs d’Emennet Pasargad sont gelés et les acteurs soumis au droit de l’Union ne peuvent mettre à sa disposition de fonds ou de ressources économiques. Le régime prévoit également une interdiction d’entrée et de transit dans l’Union pour les personnes physiques inscrites.


Partagez votre regard
Discussion modérée.Chaque contribution est relue par la rédaction avant publication. Restez précis, respectueux et centré sur le sujet de l’article.